
Angeli varuhi slovenskega spleta z Nacionalnega odzivnega centra za kibernetsko varnost opozarjajo na najnovejšo vrsto spletnega kriminala. Tokrat goljufi uporabnike storitve ‘WhatsApp’ poskužajo zvabiti na lažno spletno stran z glasovanjem, zato da najprej pridobijo dostop do dela njihovih komunikacij in potem ugrabljeni račun uporabijo tudi za širjenje prevare med njihovimi stiki.
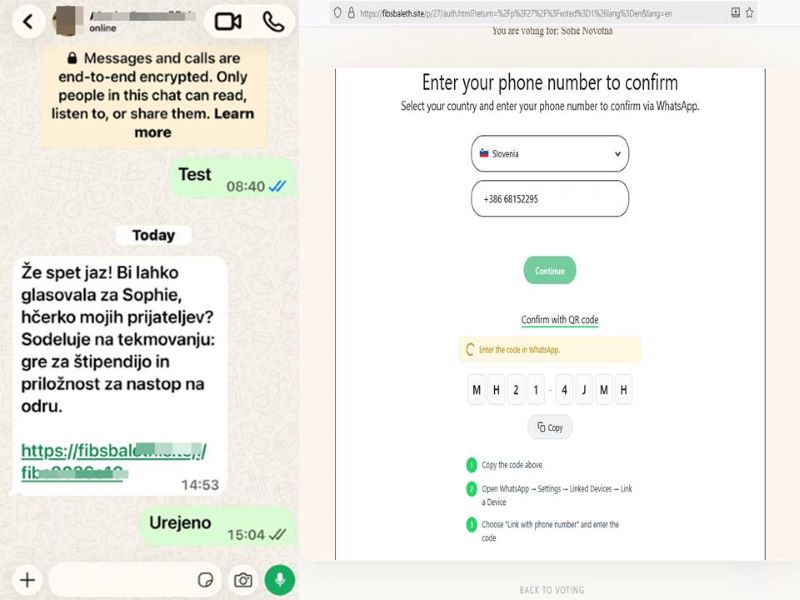
Primer lažnega glasovanja na WhattsAppu (foto: SI-CERT)
Z Nacionalnega odzivnega centra za kibernetsko varnost Slovenije (SI-CERT) so zazvonili alarm zaradi nove vrste spletnih goljufij, ki potekajo preko aplikacije ‘WhatsApp’. Poskus prevare se prične tako, da uporabnik te storitve prejeme sporočilo s povezavo, velikokrat od znanca ali drugega zaupanja vrednega stika. Povezava pa vodi na lažno spletno stran, ki na videz ponuja glasovanje za določeno osebo ali nek projekt.
»Za oddajo glasu mora uporabnik skenirati QR kodo, ali pa vpisati svojo telefonsko številko in v WhatsApp aplikaciji vnesti prikazano 8-mestno kodo. Uporabnik s tem ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa WhatsApp. Z vnosom kode in potrditvijo povezave namreč v svoj račun doda napravo, ki jo nadzorujejo napadalci,« prvi del prevare opisujejo s SI-CERTA.
V nadaljevanju kriminalci prek svoje povezane naprave dostopajo do pogovorov uporabnika, pridobijo informacije o stikih in skupinah ter v imenu žrtve naokrog razpošiljajo sporočila. Tako želijo prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki prvi žrtvi povsem zaupajo. Bistveno je, da goljufi uporabniki z navodili na lažni spletni strani pripravijo do tega, da potrdi povezavo nove naprave s svojim računom.
Preventiva je preprosta – naj vse zgleda še tako resnično, če spletna stran zahteva vnos kode ali skeniranje QR-kode v WhatsAppu, se postopka ne sme nadaljevati. Uporabniki lahko v nastavitvah aplikacije ‘WhatsApp’ v razdelku ‘Povezane naprave’ vedno preverijo, katere naprave so povezane z njihovim računom. In če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo. Enako velja za vse ostale lastne povezana naprave uporabnika.
Prav tako je potrebno po odkritju vdora opozoriti vse svoje stike, naj bodo previdni pri sporočilih in povezavah, ki bi morda prišle s strani z ‘okuženega’ vira. Še posebej to velja z pošiljatelja, od katerega je sporočilo s povezavo prvotno prišlo. Nazadnje pa so s SI-CERT-a spomnili, naj prejemniki sumljivih sporočil le-te tako posredujejo na spletni naslov ‘phishing@cert.si’. S prijavo pomagajo SI-CERT-u pri odkrivanju spletnih kriminalcev in zaščito drugih uporabnikov.